Domain virenwarnungen.de kaufen?
Wir ziehen mit dem Projekt
virenwarnungen.de um.
Sind Sie am Kauf der Domain
virenwarnungen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain virenwarnungen.de kaufen?
Wie können Nutzer ihre Online-Sicherheit verbessern, um sich vor Phishing-Attacken und Malware zu schützen?
1. Verwenden Sie starke Passwörter und ändern Sie diese regelmäßig. 2. Seien Sie vorsichtig beim Öffnen von E-Mails und Links unbekannter Absender. 3. Installieren Sie Antivirensoftware und halten Sie diese regelmäßig auf dem neuesten Stand. **
Wie kann man die Sicherheit beim Online-Browsing erhöhen, um sich vor Malware und Phishing-Angriffen zu schützen?
1. Verwenden Sie einen zuverlässigen Virenschutz und halten Sie ihn stets aktuell. 2. Seien Sie vorsichtig beim Öffnen von E-Mail-Anhängen und klicken Sie nicht auf verdächtige Links. 3. Nutzen Sie starke Passwörter, aktivieren Sie die Zwei-Faktor-Authentifizierung und halten Sie Ihre Software auf dem neuesten Stand. **

Ähnliche Suchbegriffe für Threat
Top-Angebote
Produkte zum Begriff Threat:
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.35185,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
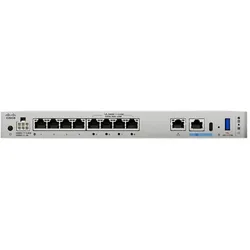
Cisco Secure Firewall 1210CP Appliance Compact PoE Threat Defense (CSF1210CP-TD-K9), FirewallDie Cisco Secure Firewall 1210CP Appliance ist eine kompakte Sicherheitslösung, die speziell für Desktop-Umgebungen entwickelt wurde. Mit einer maximalen Portgeschwindigkeit von 1 Gigabit pro Sekunde bietet dieses Gerät eine zuverlässige und leistungsstarke Bedrohungsabwehr. Die Firewall ist darauf ausgelegt, Netzwerke vor einer Vielzahl von Bedrohungen zu schützen und gleichzeitig eine benutzerfreundliche Verwaltung zu ermöglichen. Dank ihrer kompakten Bauweise eignet sich die Firewall ideal für kleine bis mittelgrosse Unternehmen, die eine effektive Sicherheitslösung benötigen, ohne dabei viel Platz in Anspruch zu nehmen. Die Cisco Secure Firewall 1210CP ist nicht nur leistungsstark, sondern auch mit einem Engagement für Nachhaltigkeit ausgestattet, was sie zu einer verantwortungsbewussten Wahl für moderne Unternehmen macht. - Kompakte Desktop-Bauweise für platzsparende Installation - Maximale Portgeschwindigkeit von 1 Gbit/s für hohe Netzwerkleistung - Engagement für Nachhaltigkeit durch Herstellerinitiativen.3449,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Blockiert die Firewall oder der Antivirus das Online-Spielen in Gameranger?
Es ist möglich, dass sowohl die Firewall als auch der Antivirus das Online-Spielen in Gameranger blockieren können. Firewall-Einstellungen können den Datenverkehr blockieren, der für das Online-Spielen erforderlich ist, während der Antivirus möglicherweise bestimmte Dateien oder Prozesse als potenziell schädlich erkennt und blockiert. Es ist ratsam, die Einstellungen der Firewall und des Antivirus zu überprüfen und gegebenenfalls Ausnahmen oder Freigaben für Gameranger hinzuzufügen, um das Online-Spielen zu ermöglichen. **
-
Hat Avast Free Antivirus eine Firewall?
Hat Avast Free Antivirus eine Firewall? Ja, Avast Free Antivirus verfügt über eine integrierte Firewall, die Ihren Computer vor unerwünschten Netzwerkangriffen schützt. Die Firewall überwacht den Datenverkehr auf Ihrem Computer und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um Ihre Sicherheitspräferenzen zu erfüllen. Die Firewall von Avast Free Antivirus bietet eine zusätzliche Schutzebene neben dem Virenschutz und anderen Sicherheitsfunktionen der Software. **
-
Welche Antivirus-Software empfehlen Sie für den Schutz vor Malware und Viren? Warum?
Ich empfehle die Verwendung von Avast, da es eine umfassende Schutzfunktion bietet und regelmäßig aktualisiert wird. Außerdem ist es benutzerfreundlich und ressourcenschonend. Es hat sich als zuverlässiges Programm erwiesen, um Malware und Viren effektiv zu bekämpfen. **
-
Ist Avast Free Antivirus wirklich eine Bedrohung?
Nein, Avast Free Antivirus ist keine Bedrohung. Es handelt sich um eine legitime und beliebte Antivirensoftware, die entwickelt wurde, um Ihren Computer vor Viren und anderen schädlichen Programmen zu schützen. Es gibt jedoch einige Bedenken hinsichtlich der Datensammlung und des Datenschutzes durch Avast, daher ist es wichtig, die Datenschutzrichtlinien zu lesen und gegebenenfalls Einstellungen anzupassen. **


Wie können Benutzer ihre Zugangsdaten sicher verwalten, um die Sicherheit ihrer Online-Konten in den Bereichen Cybersecurity und Datenschutz zu gewährleisten?
Benutzer sollten starke und einzigartige Passwörter für jedes Online-Konto verwenden, um die Sicherheit zu gewährleisten. Die Verwendung von Passwort-Manager-Tools kann dabei helfen, diese Passwörter sicher zu verwalten. Zwei-Faktor-Authentifizierung sollte aktiviert werden, um zusätzliche Sicherheitsebene zu bieten. Benutzer sollten regelmäßig ihre Passwörter aktualisieren und auf verdächtige Aktivitäten in ihren Konten achten, um die Sicherheit zu gewährleisten. **
Wie kann man die Sicherheit von URLs erhöhen, um sich vor Phishing- und Malware-Angriffen zu schützen?
1. Verwenden Sie einen zuverlässigen Virenschutz und halten Sie Ihr Betriebssystem und Ihre Software auf dem neuesten Stand. 2. Überprüfen Sie die URL sorgfältig auf Rechtschreibfehler oder verdächtige Zeichen. 3. Vermeiden Sie das Klicken auf Links in unerwünschten E-Mails oder unbekannten Websites. **
Top-Angebote
Produkte zum Begriff Threat:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Trust under ThreatTrust under Threat , Challenges in a Digital Society , Ansaugrohre & -schläuche > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 202410, Produktform: Kartoniert, Redaktion: Orban, Franck~Strand Larsen, Elin~Lindahl, Sondre, Edition: NED, Seitenzahl/Blattzahl: 200, Keyword: Betrayal; Digital; Digitization; Erwachsenenbildung; Fake News; Medien- und Kommunikationssoziologie; Misinformation; Trust; Truth; Vertrauen; distrust; politics, Fachschema: Soziologie, Fachkategorie: Soziologie~Kommunikationswissenschaft~Pädagogik, Warengruppe: TB/Soziologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 16, Gewicht: 386, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.35185,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Nutzer ihre Online-Sicherheit verbessern, um sich vor Phishing-Attacken und Malware zu schützen?
1. Verwenden Sie starke Passwörter und ändern Sie diese regelmäßig. 2. Seien Sie vorsichtig beim Öffnen von E-Mails und Links unbekannter Absender. 3. Installieren Sie Antivirensoftware und halten Sie diese regelmäßig auf dem neuesten Stand. **
-
Wie kann man die Sicherheit beim Online-Browsing erhöhen, um sich vor Malware und Phishing-Angriffen zu schützen?
1. Verwenden Sie einen zuverlässigen Virenschutz und halten Sie ihn stets aktuell. 2. Seien Sie vorsichtig beim Öffnen von E-Mail-Anhängen und klicken Sie nicht auf verdächtige Links. 3. Nutzen Sie starke Passwörter, aktivieren Sie die Zwei-Faktor-Authentifizierung und halten Sie Ihre Software auf dem neuesten Stand. **
-
Blockiert die Firewall oder der Antivirus das Online-Spielen in Gameranger?
Es ist möglich, dass sowohl die Firewall als auch der Antivirus das Online-Spielen in Gameranger blockieren können. Firewall-Einstellungen können den Datenverkehr blockieren, der für das Online-Spielen erforderlich ist, während der Antivirus möglicherweise bestimmte Dateien oder Prozesse als potenziell schädlich erkennt und blockiert. Es ist ratsam, die Einstellungen der Firewall und des Antivirus zu überprüfen und gegebenenfalls Ausnahmen oder Freigaben für Gameranger hinzuzufügen, um das Online-Spielen zu ermöglichen. **
-
Hat Avast Free Antivirus eine Firewall?
Hat Avast Free Antivirus eine Firewall? Ja, Avast Free Antivirus verfügt über eine integrierte Firewall, die Ihren Computer vor unerwünschten Netzwerkangriffen schützt. Die Firewall überwacht den Datenverkehr auf Ihrem Computer und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um Ihre Sicherheitspräferenzen zu erfüllen. Die Firewall von Avast Free Antivirus bietet eine zusätzliche Schutzebene neben dem Virenschutz und anderen Sicherheitsfunktionen der Software. **
Ähnliche Suchbegriffe für Threat
-
Cisco Secure Firewall 1210CP Appliance Compact PoE Threat Defense (CSF1210CP-TD-K9), FirewallDie Cisco Secure Firewall 1210CP Appliance ist eine kompakte Sicherheitslösung, die speziell für Desktop-Umgebungen entwickelt wurde. Mit einer maximalen Portgeschwindigkeit von 1 Gigabit pro Sekunde bietet dieses Gerät eine zuverlässige und leistungsstarke Bedrohungsabwehr. Die Firewall ist darauf ausgelegt, Netzwerke vor einer Vielzahl von Bedrohungen zu schützen und gleichzeitig eine benutzerfreundliche Verwaltung zu ermöglichen. Dank ihrer kompakten Bauweise eignet sich die Firewall ideal für kleine bis mittelgrosse Unternehmen, die eine effektive Sicherheitslösung benötigen, ohne dabei viel Platz in Anspruch zu nehmen. Die Cisco Secure Firewall 1210CP ist nicht nur leistungsstark, sondern auch mit einem Engagement für Nachhaltigkeit ausgestattet, was sie zu einer verantwortungsbewussten Wahl für moderne Unternehmen macht. - Kompakte Desktop-Bauweise für platzsparende Installation - Maximale Portgeschwindigkeit von 1 Gbit/s für hohe Netzwerkleistung - Engagement für Nachhaltigkeit durch Herstellerinitiativen.3449,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Antivirus-Software empfehlen Sie für den Schutz vor Malware und Viren? Warum?
Ich empfehle die Verwendung von Avast, da es eine umfassende Schutzfunktion bietet und regelmäßig aktualisiert wird. Außerdem ist es benutzerfreundlich und ressourcenschonend. Es hat sich als zuverlässiges Programm erwiesen, um Malware und Viren effektiv zu bekämpfen. **
-
Ist Avast Free Antivirus wirklich eine Bedrohung?
Nein, Avast Free Antivirus ist keine Bedrohung. Es handelt sich um eine legitime und beliebte Antivirensoftware, die entwickelt wurde, um Ihren Computer vor Viren und anderen schädlichen Programmen zu schützen. Es gibt jedoch einige Bedenken hinsichtlich der Datensammlung und des Datenschutzes durch Avast, daher ist es wichtig, die Datenschutzrichtlinien zu lesen und gegebenenfalls Einstellungen anzupassen. **
-
Wie können Benutzer ihre Zugangsdaten sicher verwalten, um die Sicherheit ihrer Online-Konten in den Bereichen Cybersecurity und Datenschutz zu gewährleisten?
Benutzer sollten starke und einzigartige Passwörter für jedes Online-Konto verwenden, um die Sicherheit zu gewährleisten. Die Verwendung von Passwort-Manager-Tools kann dabei helfen, diese Passwörter sicher zu verwalten. Zwei-Faktor-Authentifizierung sollte aktiviert werden, um zusätzliche Sicherheitsebene zu bieten. Benutzer sollten regelmäßig ihre Passwörter aktualisieren und auf verdächtige Aktivitäten in ihren Konten achten, um die Sicherheit zu gewährleisten. **
-
Wie kann man die Sicherheit von URLs erhöhen, um sich vor Phishing- und Malware-Angriffen zu schützen?
1. Verwenden Sie einen zuverlässigen Virenschutz und halten Sie Ihr Betriebssystem und Ihre Software auf dem neuesten Stand. 2. Überprüfen Sie die URL sorgfältig auf Rechtschreibfehler oder verdächtige Zeichen. 3. Vermeiden Sie das Klicken auf Links in unerwünschten E-Mails oder unbekannten Websites. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.